
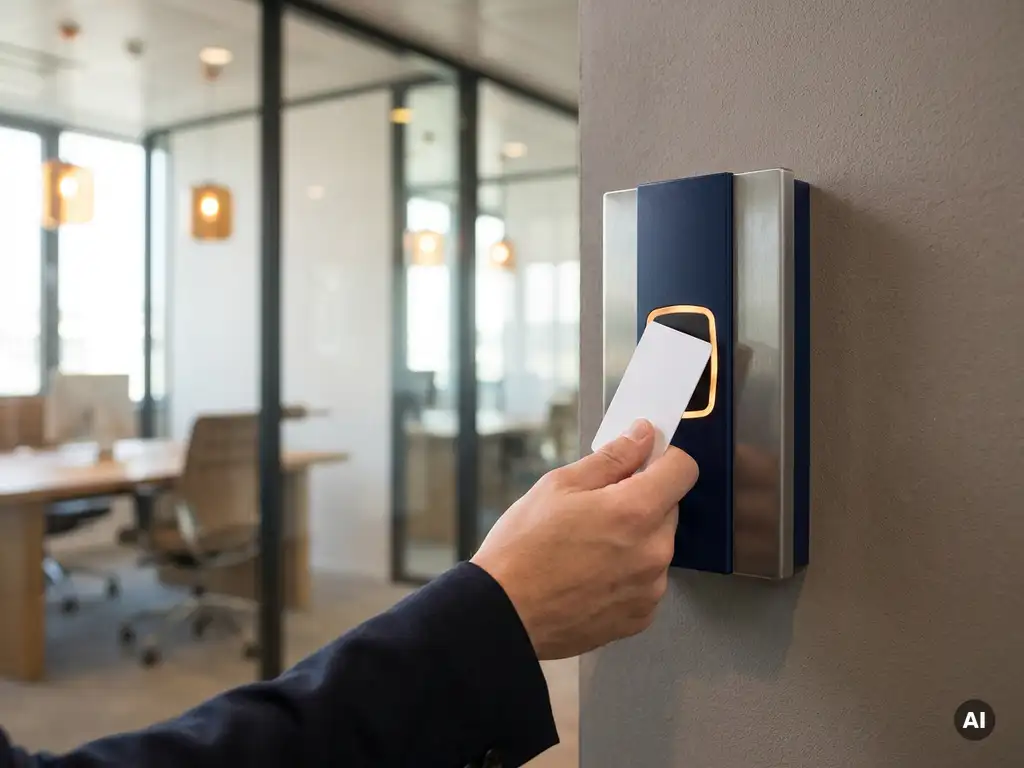
Wer in seinem Unternehmen ein Zutrittskontrollsystem einführt, schafft damit nicht nur mehr Sicherheit, er betritt gleichzeitig ein komplexes rechtliches Terrain. Denn solche Systeme erfassen personenbezogene Daten, berühren Mitbestimmungsrechte und unterliegen einer Reihe gesetzlicher Anforderungen, die im Zusammenspiel betrachtet werden müssen. Gerade im Mittelstand wird dieser Aspekt bei der Planung häufig unterschätzt.
Dieser Beitrag gibt einen strukturierten Überblick über die wesentlichen Zutrittskontrollpflichten, die Unternehmen in Deutschland kennen und einhalten sollten – von datenschutzrechtlichen Vorgaben über Betriebsratsrechte bis hin zu technischen Mindeststandards.
Rechtliche Grundlagen auf einen Blick
Zutrittskontrollsysteme sind rechtlich gesehen kein rein technisches Thema. Sie fallen unter mehrere Rechtsrahmen gleichzeitig, die je nach Systemart und Einsatzzweck unterschiedlich stark greifen. Zu den relevanten Regelwerken gehören unter anderem die Datenschutz-Grundverordnung (DSGVO), das Bundesdatenschutzgesetz (BDSG), das Betriebsverfassungsgesetz (BetrVG) sowie branchenspezifische Sicherheitsvorschriften.
Hinzu kommen technische Normen wie die DIN EN 60839 für elektronische Zutrittskontrollanlagen, die zwar keine Gesetze sind, aber als anerkannte Standards bei der Beurteilung der Systemsicherheit herangezogen werden. Da sich gesetzliche Anforderungen laufend weiterentwickeln, empfiehlt sich eine regelmäßige Überprüfung der eingesetzten Systeme und Prozesse.
DSGVO und BDSG: Datenschutzpflichten beim Einsatz von Zutrittskontrollsystemen
Jedes Zutrittskontrollsystem, das personenbezogene Daten verarbeitet, also beispielsweise Zutrittszeiten, Aufenthaltsorte oder biometrische Merkmale speichert, unterliegt den Vorgaben der DSGVO. Das bedeutet: Es braucht eine rechtliche Grundlage für die Datenverarbeitung, die Daten müssen zweckgebunden erhoben werden, und die Speicherdauer ist auf das notwendige Minimum zu begrenzen.
Besondere Aufmerksamkeit erfordert der Einsatz biometrischer Daten, etwa bei Fingerabdruck- oder Gesichtserkennungssystemen. Diese fallen nach Art. 9 DSGVO in die Kategorie besonders sensibler Daten und dürfen nur unter sehr engen Voraussetzungen verarbeitet werden. Das BDSG konkretisiert diese Anforderungen für den deutschen Rechtsraum und regelt unter anderem den Arbeitnehmerdatenschutz ergänzend.
Informationspflichten und Datenschutz-Folgenabschätzung
Arbeitgeber sind verpflichtet, betroffene Personen transparent über die Datenverarbeitung zu informieren, was erfasst wird, wie lange die Daten gespeichert bleiben und wer Zugriff darauf hat. Bei Systemen, die ein hohes Risiko für die Rechte und Freiheiten der betroffenen Personen darstellen, ist zusätzlich eine Datenschutz-Folgenabschätzung (DSFA) gemäß Art. 35 DSGVO durchzuführen. Dies ist insbesondere bei biometrischen Systemen oder umfassenden Bewegungsprofilen der Fall.
Mitbestimmungsrecht des Betriebsrats
Besteht in einem Unternehmen ein Betriebsrat, hat dieser bei der Einführung von Zutrittskontrollsystemen ein zwingendes Mitbestimmungsrecht nach § 87 Abs. 1 Nr. 6 BetrVG. Die Norm greift immer dann, wenn technische Einrichtungen eingesetzt werden, die dazu geeignet sind, das Verhalten oder die Leistung von Arbeitnehmern zu überwachen.
Das bedeutet in der Praxis: Ohne eine entsprechende Betriebsvereinbarung darf ein solches System nicht eingeführt werden. Die Betriebsvereinbarung sollte unter anderem den Verwendungszweck der erfassten Daten, die Zugriffsberechtigungen, die Speicherfristen und die Auswertungsmöglichkeiten regeln. Unternehmen, die diesen Schritt überspringen, riskieren nicht nur rechtliche Auseinandersetzungen, sondern auch den Vertrauensverlust in der Belegschaft.
Technische und organisatorische Mindestanforderungen
Die DSGVO verlangt von Verantwortlichen, geeignete technische und organisatorische Maßnahmen (TOMs) zu ergreifen, um personenbezogene Daten zu schützen. Für Zutrittskontrollsysteme bedeutet das konkret, dass die Systeme sicher konfiguriert, Zugriffe protokolliert und die gespeicherten Daten vor unbefugtem Zugriff geschützt sein müssen.
Zu den empfohlenen Maßnahmen gehören unter anderem:
- Verschlüsselung gespeicherter Zutrittsdaten
- Rollenbasierte Zugriffsrechte für die Systemverwaltung
- Regelmäßige Löschung nicht mehr benötigter Daten
- Protokollierung von Systemzugriffen und Konfigurationsänderungen
- Physische Absicherung der Systemkomponenten
Diese Liste ist nicht abschließend, je nach Systemart, Unternehmensgröße und Branche können weitere Anforderungen hinzukommen. Hosting-Lösungen, bei denen Daten in einem zertifizierten Rechenzentrum in Deutschland verarbeitet werden, können dabei helfen, technische Sicherheitsstandards verlässlich einzuhalten.
Typische Compliance-Fehler und wie man sie vermeidet
In der Praxis zeigen sich immer wieder ähnliche Fehler beim Einsatz von Zutrittskontrollsystemen. Der häufigste: Die Einführung erfolgt ohne vorherige Abstimmung mit dem Betriebsrat oder ohne ausreichende Datenschutzprüfung. Beides kann im Nachhinein nur schwer korrigiert werden und führt im schlimmsten Fall zur Unzulässigkeit des gesamten Systems.
Ein weiterer verbreiteter Fehler ist die übermäßige Datenspeicherung. Werden Zutrittsdaten ohne klare Löschfristen dauerhaft aufbewahrt, verstößt das gegen den Grundsatz der Datensparsamkeit. Ebenso problematisch ist es, wenn Daten aus Zutrittssystemen mit anderen Systemen verknüpft werden, etwa mit Zeiterfassungsdaten, ohne dass dies in der Betriebsvereinbarung oder den Datenschutzhinweisen geregelt ist. Wer Zeitwirtschaft und Zutrittskontrolle kombinieren möchte, sollte dies von Beginn an transparent und rechtssicher gestalten.
Zutrittskontrolle und HR-Software: Wo Schnittstellen entstehen
Zutrittskontrollsysteme und HR-Software berühren sich an mehreren Punkten. Besonders relevant ist die Verbindung zur Zeitwirtschaft: Wenn Zutrittszeiten automatisch als Anwesenheitszeiten übernommen werden sollen, entsteht eine Schnittstelle, die sowohl technisch als auch datenschutzrechtlich sorgfältig gestaltet sein muss.
Darüber hinaus können Zutrittsdaten in der digitalen Personalakte relevant werden, etwa bei Fragen zu Arbeitszeiten, Sicherheitsvorfällen oder dem Nachweis von Anwesenheiten. Damit diese Schnittstellen sauber funktionieren und rechtlich abgesichert sind, braucht es eine konsistente Datenbasis und klare Prozesse. Eine integrierte HR-Plattform, die verschiedene Module auf einer gemeinsamen Datenbasis verbindet, reduziert dabei das Risiko von Inkonsistenzen erheblich.
Wie wir bei HRWare unterstützen
Zutrittskontrolle ist für viele HR-Abteilungen kein Kernthema, aber die Schnittstellen zur Personalarbeit sind real und wachsen. Wir bei HRWare Consulting helfen Ihnen dabei, diese Schnittstellen sauber zu gestalten und in eine rechtssichere, integrierte HR-Lösung einzubetten. Das umfasst unter anderem:
- Beratung zur Systemintegration: Wir analysieren, wie Zutrittsdaten sinnvoll mit der Zeitwirtschaft oder der digitalen Personalakte verbunden werden können, technisch und datenschutzkonform.
- Datenschutzkonforme Prozessgestaltung: Gemeinsam mit Ihnen entwickeln wir Workflows, die DSGVO-Anforderungen und Betriebsvereinbarungen von Anfang an berücksichtigen.
- Modulare Erweiterung der Sage HR Suite: Starten Sie mit einem Modul und erweitern Sie bei Bedarf, zum Beispiel durch die Anbindung von Zeitwirtschaft, Personalakte oder Personalcontrolling.
- Hosting in Deutschland: Für Unternehmen, die keine eigene IT-Infrastruktur für sensible Personaldaten betreiben möchten, bieten wir Hosting in einem TÜV-zertifizierten Rechenzentrum an.
- Langfristige Begleitung: Unser Support endet nicht nach der Implementierung, wir stehen Ihnen auch danach als verlässlicher Ansprechpartner zur Seite.
Sie möchten wissen, wie Ihre HR-Prozesse und Zutrittsdaten rechtssicher zusammenwachsen können? Sprechen Sie uns an, wir beraten Sie gerne individuell und unverbindlich.